As fragilidades dos provedores de Internet frente ao risco do PHP2Shell
Passados os temores de uma pane global da web, os riscos permanecem. No país, um ponto sensível são os provedores regionais que, em sua maioria absoluta, não têm como dispor de equipes de segurança de dados.
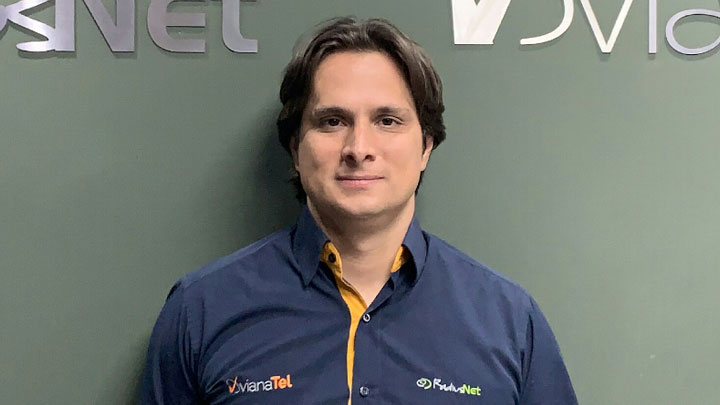
Por Fabio Vianna Coelho (*)
Denominadas PHP2Shell, duas falhas críticas de segurança da linguagem de programação PHP, uma das mais utilizadas na Internet, forçou, em outubro, governos, entidades e empresas de diversas regiões do planeta – incluindo o Brasil – a buscarem atualizações emergenciais para que seus sites não ficassem expostos a ataques. Muitos dos que não conseguiram fazê-lo ficaram fora do ar, seguindo orientações de autoridades da União Europeia. Enquanto isso, o número de ações maliciosas cresceu exponencialmente. Passados os temores de uma pane global da web, os riscos permanecem. No país, um ponto sensível são os provedores regionais que, em sua maioria absoluta, não têm como dispor de equipes de segurança de dados.
O fato de ser aberto e funcional décadas após seu lançamento fez o código ser um dos mais utilizados pelos agentes da Internet. Embora notadamente menos seguro que sucessores como Python, Rust e Swift, o PHP era tido, neste quesito, como satisfatório, o que persistiu mesmo após duas vulnerabilidades serem descobertas em 2024. Na época, por conta da avaliação de que essas não podiam ser exploradas, não foram feitas correções.
A necessidade de fazê-las ficou evidente com avanços tecnológicos, como a inteligência artificial, que foi utilizada, em agosto último, para localizar e reclassificar as falhas como críticas – exploráveis sem o uso de senhas ou credenciais e sem que as vítimas clicassem em links ou abrissem arquivos. Isso forçou a PHP Foundation, criadora do código, a liberar atualizações de correção (patches) para governos, instituições e grandes grupos econômicos e, na sequência, após um comunicado público, para demais usuários da linguagem.
Ocorre que, no período entre essas ações, seja por suposto vazamento de informação ou pelos códigos tornaram-se visíveis no processo de correção, o número de ataques maliciosos disparou. Não se sabe quantos atenderam ao chamado da fundação. Fato é que, quem o ignorou permanece suscetível a essas ações.
Conforme o noticiário, o PHP é base de 70% dos sites disponíveis na Internet. Entre esses, estão os do sistema SEI, utilizados por órgãos governamentais brasileiros. Vários ficaram fora do ar durante o processo de atualização, como ocorreu com o da Anatel, entre 22 e 27 de outubro.
Fragilidades das redes dos ISPs
O uso da linguagem, no entanto, vai muito além das páginas eletrônicas. Ela se faz presente em boa parte dos dispositivos que viabilizam as conexões. O código é utilizado, por exemplo, em roteadores, servidores DNS, Switch, OLT e FIREWALL (sistema de segurança), entre outros presentes nas redes dos provedores de Internet.
Embora não disponham de serviços de armazenamento, ISPs possuem cadastros de clientes que, em caso de vazamento de seus dados, expõem as empresas às sanções previstas pela LGPD.
No entanto, o problema maior da falta de atualização dos sistemas de equipamentos que tenham interface web em PHP é que as vulnerabilidades fornecem acesso permanente a hackers para a prática de golpes, como o direcionamento a páginas fake – de bancos, por exemplo.
O que fazer
Para evitá-los, provedores devem desabilitar a interface web de todos os dispositivos que utilizam o código e buscar as atualizações disponibilizadas pelos seus fabricantes. Essas operações não implicam em ficar fora do ar, já que é possível realizar o acesso por interfaces SSH e, em alguns casos, Telnet.
Outro problema é a interface web do cliente, que, não podendo ser desligada, possibilita acesso a ataques maliciosos que podem servir como porta de entrada para os sistemas dos provedores. Esse risco é minimizado quando o sistema de atualização automática de rede está habilitado. Por garantia, nesses e nos demais casos, deve-se buscar os softwares de correção disponibilizados pelos fabricantes de roteadores e ONUs e direcioná-los aos equipamentos instalados nas dependências dos consumidores.
Ė difícil comprovar a origem de ataques que resultem da falta de atualização do PHP. Independentemente das autuações a que possam ser expostos, os provedores regionais, que fornecem, conforme a Anatel, 56% das conexões fixas do país, devem zelar pela segurança do ambiente onde estão seus negócios – no caso, a Internet. Minimizar o risco de ataques a seus sistemas e dos de seus clientes, quando essas ocorrências se intensificam, é essencial para os negócios e tomar as providências necessárias para isso, um diferencial.
(*) Fabio Vianna Coelho é sócio da VianaTel, consultoria especializada na regularização de provedores de Internet, e do RadiusNet, software de gestão para ISPs
