Óbvio é a verdade mais difícil de enxergar!
Em segurança digital, o maior risco pode não estar na ameaça que ainda não conhecemos, mas no ativo que já possuímos e esquecemos que existe.
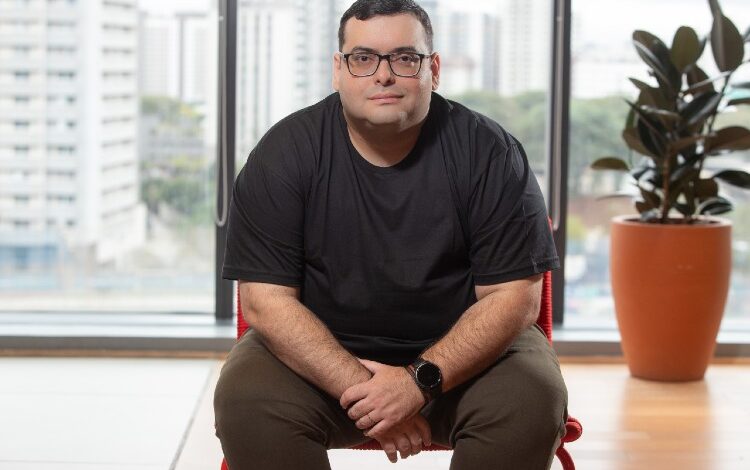
Por Ricardo Nunes*
A frase “O óbvio é a verdade mais difícil de se enxergar”, da escritora Clarice Lispector em sua obra Uma Aprendizagem ou o Livro dos Prazeres é uma verdade também para o mundo da Tecnologia. Algo que parece simples e óbvio, mas é estratégico é o inventário. Não se trata apenas de uma simples lista de equipamentos, mas sim de um instrumento estratégico de gestão de riscos. Conhecer os ativos significa identificar onde estão, quem responde por eles, quais informações processam, como se conectam e qual seria o impacto de uma eventual indisponibilidade ou comprometimento.
Não por acaso, o Center for Internet Security (CIS), referência internacional em boas práticas de cibersegurança, coloca o inventário e o controle de ativos corporativos e de software, entre seus primeiros controles críticos de segurança. É curioso observar como empresas dispostas a investir milhões em ferramentas de segurança ainda negligenciam uma das práticas mais elementares da proteção digital: manter um inventário completo e atualizado de seus ativos tecnológicos.
Servidores, aplicações, dispositivos, bancos de dados, ambientes em nuvem e sistemas legados compõem um universo que cresce continuamente e, muitas vezes, sem o conhecimento integral das equipes responsáveis pela segurança. O problema é que não se protege aquilo que não se conhece. Um servidor esquecido, uma aplicação desatualizada ou um equipamento conectado à rede sem o devido controle – tudo isso pode representar porta de entrada para ataques. E não adianta possuir a plataforma de segurança mais avançada do mercado se parte da infraestrutura permanece invisível aos mecanismos de monitoramento.
Um estudo do Gartner, publicado em 2024 sobre gerenciamento da superfície de ataque, chama a atenção justamente para essa fragilidade. Segundo a consultoria, os inventários tradicionais frequentemente não oferecem uma visão completa dos ativos e de seus riscos, especialmente quando as informações estão dispersas em diferentes sistemas e não incluem o contexto de segurança necessário.
Os números ajudam a dimensionar o problema. Segundo o relatório Cost of a Data Breach 2024, conduzido pelo Ponemon Institute e analisado pela IBM, 35% das violações de dados investigadas envolveram informações armazenadas em fontes não gerenciadas, os chamados shadow data. No Brasil, 47% das violações analisadas envolveram dados distribuídos por diferentes ambientes, com custo médio superior a R$ 7,29 milhões por ocorrência.
Essa falta de visibilidade não acontece necessariamente por descuido. Fusões e aquisições, mudanças de fornecedores, adoção acelerada da nuvem e a própria transformação digital tornam os ambientes corporativos cada vez mais complexos. Sistemas antigos continuam funcionando ao lado de tecnologias recentes, enquanto novas aplicações são incorporadas sem que as anteriores sejam devidamente documentadas ou desativadas.
Mas existe outra questão igualmente importante: inventário não é algo estático. Um levantamento realizado há seis meses pode já não representar a realidade da empresa. Novos dispositivos entram na rede, aplicações são atualizadas e serviços são contratados diariamente. Por isso, o inventário precisa ser continuamente alimentado, validado e integrado aos processos de tecnologia e segurança.
Automatizar a descoberta de ativos ajuda, mas não resolve tudo. É preciso estabelecer responsáveis, identificar sistemas sem suporte, eliminar recursos desnecessários e relacionar cada ativo à sua importância ao negócio. Afinal, conhecer a infraestrutura não significa apenas saber o que existe, mas compreender o que realmente importa proteger primeiro.
A maturidade em cibersegurança não pode ser medida exclusivamente pela quantidade de ferramentas adquiridas ou pelo grau de sofisticação das plataformas instaladas. Ela começa pela capacidade de conhecer, organizar e controlar o próprio ambiente tecnológico.
Talvez esteja na hora de inverter a lógica dos investimentos. Antes de perguntar qual será a próxima solução revolucionária de segurança, os executivos deveriam fazer uma pergunta muito mais básica: temos certeza de que sabemos tudo o que existe dentro da nossa própria infraestrutura? Porque, em segurança digital, o maior risco pode não estar na ameaça que ainda não conhecemos, mas no ativo que já possuímos e esquecemos que existe.
Ricardo Nunes é diretor de Operações da TDS.is
